17 de novembro de 2026
Código feito com IA está seguro? Como auditar antes de entregar ao cliente
Checklist para quem implementa sistemas com IA: segredos, dependências, código e revisão humana antes do aceite do cliente, com Gitleaks, npm audit, Semgrep e o /security-review do Claude Code.
por Thalena Lima
Resposta rápida
Auditar código feito com IA é passar o projeto por quatro checagens antes do aceite do cliente: segredos expostos (Gitleaks), dependências com falha conhecida (npm audit), padrões inseguros (Semgrep e o /security-review do Claude Code) e revisão humana de login, permissão e dado pessoal. A ferramenta acha o comum; quem assina a entrega é você.
Auditar código feito com IA é passar o projeto por quatro checagens antes do aceite do cliente: segredos expostos, dependências com falha conhecida, padrões inseguros no código e revisão humana do que mexe em login, permissão e dado pessoal. Gitleaks, npm audit, Semgrep e o /security-review do Claude Code acham o comum; quem assina a entrega ainda é você.
Por que código gerado por IA precisa de auditoria antes da entrega
A IA escreve rápido o que você pede. Inclusive a chave de API colada no código "só para testar" e a rota que esquece de conferir quem está logado. Funciona na demonstração e quebra no primeiro curioso.
O OWASP Top 10:2025, a lista de referência dos riscos de aplicação web, põe o controle de acesso quebrado em primeiro lugar. E trouxe uma categoria nova: falhas na cadeia de suprimentos de software, o pacote de terceiros que entra no projeto sem ninguém olhar.
Se o sistema guarda dado pessoal, a LGPD manda adotar medidas de segurança técnicas e administrativas (art. 46) e comunicar à autoridade nacional e ao titular o incidente que possa causar risco ou dano relevante (art. 48). A lei não pergunta quem escreveu o código.
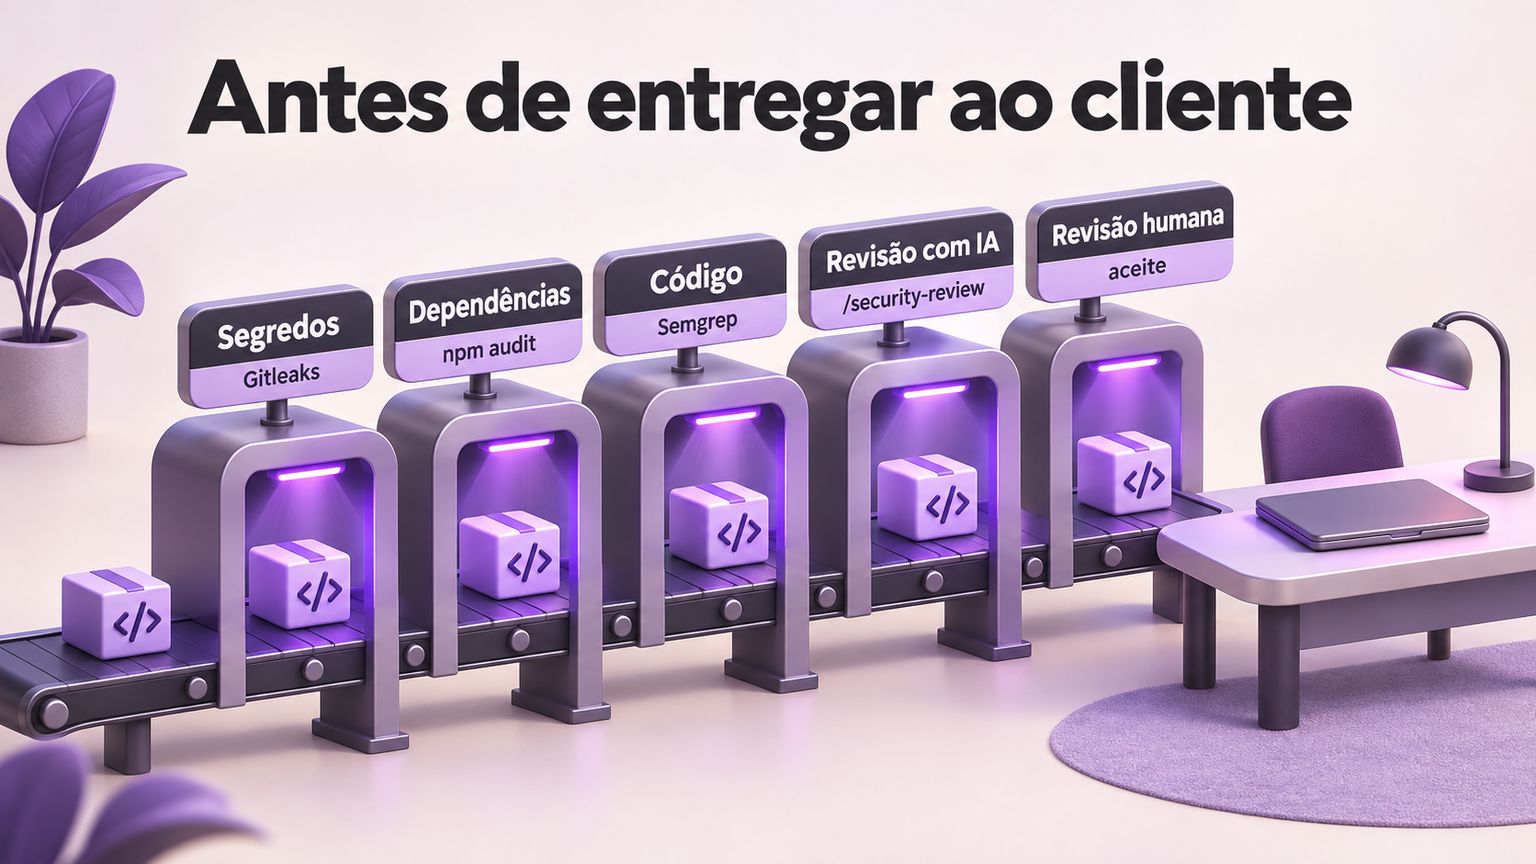
Quatro checagens e a ferramenta de cada uma
| Checagem | Ferramenta | O que pega | O que fica com você |
|---|---|---|---|
| Segredos | Gitleaks | senha, chave de API e token no código e no histórico do git | trocar a chave que vazou |
| Dependências | npm audit | pacote com vulnerabilidade conhecida no registro | decidir a atualização que quebra versão |
| Código | Semgrep | padrões inseguros, como injeção | regra de negócio errada |
| Revisão com IA | /security-review do Claude Code | injeção de SQL, XSS, falha de autenticação e autorização, dado sem validação | o que está fora do repositório: servidor, painel, banco |
Nenhuma das quatro substitui as outras. O Gitleaks não lê lógica; o Semgrep não sabe qual chave é de produção. A própria Anthropic escreve que a revisão automática deve complementar, não substituir, a revisão manual.
Um detalhe: o README do Gitleaks diz que a ferramenta está completa e só recebe correções de segurança. Continua útil, mas confira a versão.
O mesmo cuidado vale antes de instalar código de terceiros: veja o que checar em repositórios do GitHub em alta.
Passo a passo: checklist antes do aceite do cliente
- Rode o Gitleaks no histórico e na pasta.
gitleaks git -vno repositório egitleaks dir -vna pasta. Achou chave: troque no serviço, não só apague do arquivo. O histórico do git guarda a versão antiga. - Audite as dependências.
npm auditlista as falhas conhecidas.npm audit --audit-level=highfaz o comando falhar a partir de severidade alta, bom para o CI.npm audit fixaplica correções; o--forcepode subir versão major, então leia antes. - Passe o Semgrep.
semgrep scanna raiz do projeto roda sem conta. Leia cada achado: falso positivo existe. - Peça o /security-review no Claude Code. Ele analisa o código, aponta cada risco e explica o porquê. Peça a correção e rode de novo. Se ainda não domina a ferramenta, comece pelos 12 controles essenciais do Claude Code.
- Revise à mão o que dá acesso. Login, permissão por perfil, rota de admin, upload de arquivo e onde mora o dado pessoal. Teste com um usuário comum tentando abrir o que é de outro.
- Registre no aceite. O que foi checado, com data e ferramenta, e o que ficou pendente. Isso vira parte da entrega.
- Deixe automático. Gancho de pre-commit do Gitleaks no repositório e a GitHub Action de revisão de segurança do Claude Code comentando cada pull request.
Pronto é quando as quatro checagens rodam sem achado aberto e o teste de acesso com usuário comum falha onde deve falhar.
Recursos, Descontos e Ecossistema Lena AI
- 🎓 Formação: Lena Academy, para quem implementa IA e automação para clientes.
- 🏢 Implementação Empresarial: diagnóstico com a Lena AI para revisar um sistema antes de colocar em produção.
Comandos e documentação lidos em 17/11/2026; confira a versão de cada ferramenta antes de rodar.
Para continuar
Perguntas frequentes
Resumo e fontes
Pontos-chave5
- Código gerado por IA pode trazer chave de API no código, rota sem checagem de permissão e dependência com falha conhecida; por isso passa por auditoria antes do aceite do cliente.
- No OWASP Top 10:2025, o controle de acesso quebrado (A01) é o risco número um de aplicações web, e falhas na cadeia de suprimentos de software (A03) entraram como categoria nova.
- Apagar uma chave de API do arquivo não resolve o vazamento: o histórico do git guarda a versão antiga, e a chave precisa ser trocada no serviço.
- Revisão automática de segurança, como o /security-review do Claude Code, complementa a revisão humana; não a substitui.
- A LGPD exige medidas de segurança técnicas e administrativas de quem trata dado pessoal, sem distinguir se o código foi escrito por pessoa ou por IA.
Respostas curtas3
- Código gerado por IA é seguro para colocar em produção?
- Não por padrão. Ele pode trazer chave de API no código, rota sem checagem de permissão e dependência com falha conhecida. Antes do aceite, rode Gitleaks, npm audit, Semgrep e o /security-review do Claude Code, e revise à mão login, permissão e dado pessoal.
- O /security-review do Claude Code substitui a revisão humana?
- Não. A Anthropic diz que a revisão automática deve complementar, não substituir, as práticas de segurança e a revisão manual de código. Ela acha muitos problemas comuns, não todos.
- Como achar chave de API esquecida no código?
- Com o Gitleaks: gitleaks git -v varre o histórico do repositório e gitleaks dir -v varre uma pasta ou arquivo. Se achar uma chave, troque-a no serviço; apagar do arquivo não basta, porque o histórico do git guarda a versão antiga.
Fontes6
- OWASP Top 10:2025 · Introduction(abre em nova guia)
O OWASP Top 10:2025 traz A01 Broken Access Control em primeiro lugar e a categoria A03 Software Supply Chain Failures.
- Lei nº 13.709/2018 (LGPD)(abre em nova guia)
A LGPD (art. 46) obriga os agentes de tratamento a adotar medidas de segurança técnicas e administrativas; o art. 48 manda comunicar à autoridade nacional e ao titular o incidente que possa acarretar risco ou dano relevante.
- gitleaks/gitleaks · README(abre em nova guia)
Gitleaks detecta segredos (senhas, chaves de API, tokens) em repositórios git e arquivos, com os comandos gitleaks git e gitleaks dir e suporte a pre-commit; o README diz que a ferramenta está completa e recebe só correções de segurança.
- npm Docs · npm-audit(abre em nova guia)
npm audit consulta o registro e lista vulnerabilidades conhecidas; --audit-level define a severidade mínima que gera erro; npm audit fix aplica correções e --force pode instalar atualizações major.
- Semgrep Docs · CLI(abre em nova guia)
semgrep scan é o comando recomendado para varrer código local quando não se tem conta no Semgrep.
- Claude Help Center · Automated security reviews in Claude Code(abre em nova guia)
O /security-review do Claude Code verifica injeção de SQL, XSS, falhas de autenticação e autorização, tratamento inseguro de dados e dependências vulneráveis; a GitHub Action revisa pull requests; a revisão automática deve complementar, não substituir, a revisão manual.
Próximas leituras
Como contratar IA e sistemas sob medida: escopo, integração e aceite na proposta
IA na práticaVinicius Levi8 min
Quanto custa operar uma automação com IA? TCO, suporte e plano de saída
IA na práticaThalena Lima8 min
Categorias
Mais vistos
Sistema de câmera com IA: detecte mesas ocupadas e tempo de espera com Claude Code
31 leituras
Claude Fable 5.2: o que mudou, quanto custa de verdade e quando vale trocar o Opus 5.5
14 leituras
Como contratar IA e sistemas sob medida: escopo, integração e aceite na proposta
14 leituras
OpenBot na VPS: agentes de IA trabalhando 24 horas com o notebook desligado
8 leituras
n8n 3.0: migrar o workflow ou mover a regra de negócio para código?
8 leituras